

Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) yöntemlerine sıkça tanık olsa da bu durum, geleneksel ve temel taktiklerin tamamen terk edildiği anlamına gelmiyor. Tatil sezonunun hemen ardından gelen ilk haftalarda Kaspersky ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını gün yüzüne çıkardı. Bu vaka, siber saldırganların bazen hâlâ denenmiş, güvenilir ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor.
Saldırının ilk dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş gibi görünen resmi iletiler gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış zararlı oltalama bağlantıları içeriyordu.
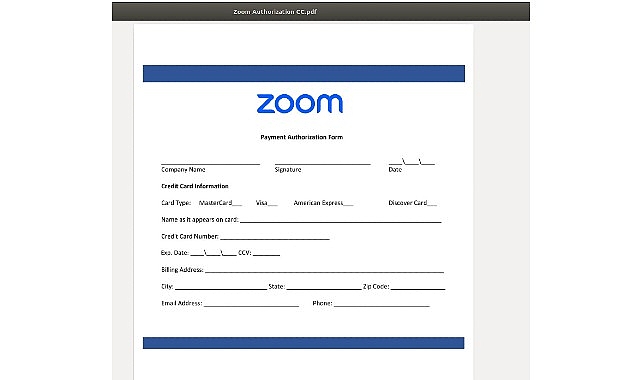
Yaklaşık bir hafta sonra başlayan ve etkisini halen sürdüren ikinci dalgada ise saldırganlar bu kez resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren sahte bağlantılar ile kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar.
Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda.


Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.”
Kaspersky uzmanları, kurumsal ortamı güvence altında tutmak için şu adımları öneriyor:
- E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik çözümü tercih edin. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunar.
- Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.
- Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Özellikle KOBİ’ler için geliştirilen Kaspersky Small
Office Security Premium; personelin oltalama tuzaklarına düşmesini engeller, zararlı bağlantıları engeller ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar. - Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında düzenli olarak bilgilendirin; şüpheli bir iletinin ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.
- Simülasyonlarla Test Edin: Çalışanların teyakkuz düzeyini ölçmek ve riskli kullanıcı gruplarını belirlemek amacıyla kontrollü oltalama simülasyonları gerçekleştirin.
- Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) veya mobil anlık bildirim gibi parolasız (passwordless) yöntemlere öncelik verin.
Kaynak: (BYZHA) Beyaz Haber Ajansı